12/11/2026 | Redator
O ataque ao Porto de Santos é um alerta para todas as organizações
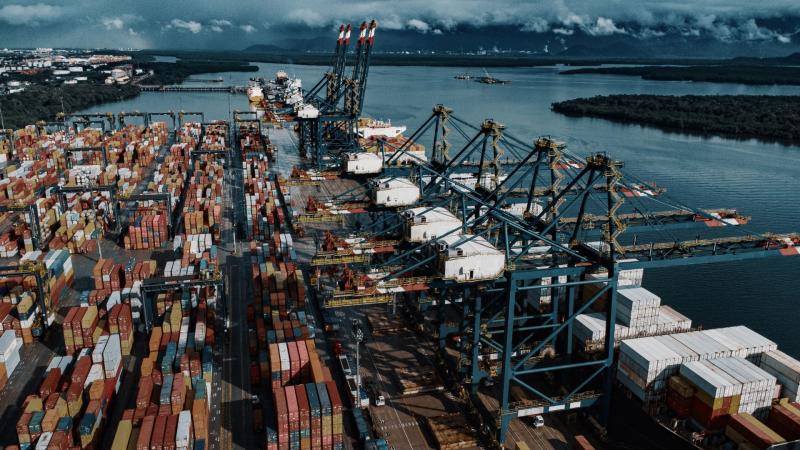
O recente ataque cibernético que atingiu os sistemas do Porto de Santos trouxe à tona uma preocupação crescente para empresas de todos os setores: os riscos digitais estão cada vez mais sofisticados, frequentes e capazes de causar impactos significativos nas operações.
Considerado um dos ativos logísticos mais importantes da economia brasileira, o Porto de Santos é responsável por movimentar milhões de toneladas de cargas todos os anos e conectar inúmeros negócios nacionais e internacionais. Quando uma infraestrutura dessa relevância sofre um incidente de segurança, o mercado inteiro percebe que nenhuma organização está totalmente protegida contra ameaças cibernéticas.
Embora ainda não haja confirmação sobre eventual vazamento ou acesso indevido a informações, o caso levanta discussões importantes sobre proteção de dados, gestão de incidentes, continuidade operacional e governança corporativa.
Para gestores e diretores, a principal lição é clara: investir apenas em tecnologia não é suficiente. A verdadeira resiliência organizacional depende de processos bem definidos, gestão estruturada e adoção de normas reconhecidas internacionalmente, como a ISO 27001 e a ISO 22301.
O que aconteceu e por que esse incidente preocupa o mercado?
Ataques cibernéticos direcionados a infraestruturas críticas costumam provocar preocupação porque seus efeitos podem ultrapassar os limites da organização afetada.
No caso do Porto de Santos, o incidente chamou a atenção porque envolve um ambiente responsável por uma parcela significativa do comércio exterior brasileiro. Quando sistemas críticos sofrem interrupções ou ficam vulneráveis, toda a cadeia pode sentir os reflexos.
Os impactos mais comuns de um ataque cibernético incluem:
- Interrupção de operações estratégicas;
- Paralisação de processos produtivos;
- Atrasos em entregas e prestação de serviços;
- Comprometimento da confiança de clientes e parceiros;
- Perdas financeiras;
- Danos à reputação corporativa;
- Possíveis implicações legais e regulatórias.
Além disso, muitos ataques não causam apenas indisponibilidade dos sistemas. Em diversos casos, os invasores obtêm acesso a informações confidenciais, propriedade intelectual, dados financeiros ou dados pessoais.
É justamente por esse motivo que a segurança da informação se tornou uma pauta prioritária para conselhos de administração e lideranças empresariais.
Por que os ataques cibernéticos são um risco estratégico para as empresas?
Durante muito tempo, a cibersegurança foi tratada como uma responsabilidade exclusiva da área de tecnologia. Hoje, essa visão já não corresponde à realidade.
Um incidente de segurança pode afetar diretamente:
- Receita;
- Operações;
- Relacionamento com clientes;
- Reputação da marca;
- Conformidade regulatória;
- Valor de mercado.
Por isso, a gestão dos riscos cibernéticos passou a integrar as estratégias de governança corporativa.
Principais ameaças enfrentadas pelas organizações
Entre as ameaças mais comuns estão:
Ransomware
Ataques que sequestram informações e exigem pagamento para a liberação dos sistemas.
Phishing
Fraudes que utilizam e-mails, mensagens ou páginas falsas para capturar credenciais de acesso.
Engenharia Social
Técnicas de manipulação que exploram comportamentos humanos para obter informações ou privilégios indevidos.
Vazamento de Dados
Incidentes que resultam na exposição de informações confidenciais, estratégicas ou protegidas pela LGPD. Diante desse cenário, empresas precisam implementar mecanismos estruturados para prevenir, identificar e responder rapidamente aos incidentes.
O que a ISO 27001 tem a ver com ataques cibernéticos?
O que é a ISO 27001?
A ISO 27001 é a principal norma internacional para Sistemas de Gestão de Segurança da Informação (SGSI). Seu objetivo é garantir que as organizações protejam adequadamente seus ativos de informação por meio de processos estruturados, avaliação contínua de riscos e controles de segurança.
Em outras palavras, a norma cria uma metodologia para que a segurança da informação faça parte da gestão da empresa e não seja tratada apenas como uma iniciativa tecnológica.
Como a ISO 27001 ajuda a reduzir riscos?
Empresas que implementam a ISO 27001 desenvolvem práticas que incluem:
- Identificação de vulnerabilidades;
- Avaliação contínua de riscos;
- Gestão de acessos e permissões;
- Classificação das informações;
- Monitoramento de incidentes;
- Definição de responsabilidades;
- Planos de resposta a incidentes;
- Melhoria contínua dos controles de segurança.
Embora a certificação não elimine completamente o risco de ataques cibernéticos, ela reduz significativamente a exposição da organização e aumenta sua capacidade de resposta.
Principais benefícios da ISO 27001
- Maior proteção de dados corporativos;
- Fortalecimento da governança da informação;
- Redução de riscos operacionais;
- Apoio à conformidade regulatória;
- Aumento da confiança de clientes e parceiros;
- Diferencial competitivo em processos de contratação e licitação.
Como a ISO 22301 reduz os impactos de uma crise cibernética?
O que é a ISO 22301?
A ISO 22301 é a norma internacional voltada para Sistemas de Gestão de Continuidade de Negócios. Sua finalidade é garantir que a organização consiga manter ou recuperar rapidamente atividades essenciais durante situações adversas.
Por que a continuidade dos negócios é tão importante?
Mesmo empresas com programas maduros de cibersegurança podem sofrer incidentes.
A diferença está na capacidade de continuar operando mesmo diante de uma crise.
Um sistema de gestão baseado na ISO 22301 permite:
- Identificar processos críticos;
- Avaliar impactos no negócio;
- Definir planos de contingência;
- Estabelecer estratégias de recuperação;
- Testar cenários de crise;
- Minimizar interrupções operacionais.
O ocorrido no Porto de Santos, organizações que possuem processos estruturados de continuidade tendem a reduzir perdas financeiras e recuperar a normalidade com maior rapidez.
Qual é a relação entre LGPD e segurança da informação?
A Lei Geral de Proteção de Dados (LGPD) exige que as organizações adotem medidas capazes de proteger dados pessoais contra acessos não autorizados, perdas e incidentes de segurança.
Por esse motivo, a segurança da informação tornou-se uma das bases da conformidade com a legislação.
A ISO 27001 ajuda na adequação à LGPD?
Embora a certificação ISO 27001 não substitua a adequação à LGPD, ela apoia diretamente diversas exigências relacionadas à proteção de dados.
A norma contribui para:
- Gestão de riscos relacionados à informação;
- Controle de acessos;
- Monitoramento de incidentes;
- Gestão de ativos;
- Tratamento de vulnerabilidades;
- Fortalecimento da governança de dados.
Como resultado, organizações certificadas costumam apresentar maior maturidade na proteção das informações sob sua responsabilidade.
O papel da governança corporativa na cibersegurança
A segurança digital não deve ser tratada apenas como um desafio tecnológico.
Hoje, empresas mais maduras entendem que governança corporativa, gestão de riscos, compliance e segurança da informação são disciplinas complementares.
A alta direção possui papel fundamental em:
- Definir diretrizes estratégicas;
- Aprovar investimentos;
- Acompanhar indicadores;
- Avaliar riscos corporativos;
- Promover a cultura de segurança;
- Garantir conformidade regulatória.
Quando a liderança assume protagonismo nesses processos, a organização se torna mais preparada para enfrentar ameaças e responder rapidamente a crises.
Como a Solarplex apoia empresas na proteção contra riscos digitais
O aumento dos ataques cibernéticos tem levado organizações a buscar abordagens mais estruturadas para proteger informações, atender requisitos regulatórios e garantir continuidade operacional.
Nesse contexto, a Solarplex atua apoiando empresas na implementação e certificação de sistemas de gestão alinhados às melhores práticas internacionais.
Entre os serviços oferecidos estão:
- Implementação da ISO 27001;
- Implementação da ISO 22301;
- Implementação da ISO 37301;
- Programas de conformidade com a LGPD;
- Auditorias internas;
- Diagnósticos de maturidade organizacional;
- Capacitação de equipes;
- Estruturação de sistemas de gestão integrados.
Essa abordagem permite que as organizações transformem requisitos normativos em mecanismos efetivos de proteção, governança e competitividade.
Conclusão: O momento de se preparar é antes da crise
O ataque cibernético ao Porto de Santos demonstra que nenhuma organização está livre das ameaças digitais que desafiam empresas de todos os setores. Mais do que investir em ferramentas tecnológicas, é fundamental estabelecer uma estratégia abrangente que combine segurança da informação, continuidade dos negócios, compliance e governança corporativa.
Nesse contexto, normas como a ISO 27001 e a ISO 22301 fornecem estruturas reconhecidas internacionalmente para fortalecer a proteção dos ativos de informação e aumentar a resiliência organizacional.
Para gestores e diretores, a pergunta mais importante não é se um incidente poderá acontecer, mas sim se a empresa estará preparada para responder de forma eficiente quando isso ocorrer.
Sua organização está pronta para enfrentar um ataque cibernético?
A Solarplex apoia empresas na implementação e certificação das normas ISO 27001, ISO 22301 e ISO 37301, ajudando a fortalecer a segurança da informação, a conformidade regulatória e a continuidade dos negócios.
Entre em contato com a Solarplex e descubra como transformar a segurança da informação em uma vantagem competitiva para sua empresa.
Perguntas Frequentes (FAQ)
O que é a ISO 27001?
A ISO 27001 é uma norma internacional que estabelece requisitos para implementação de um Sistema de Gestão de Segurança da Informação, permitindo que as organizações protejam dados e reduzam riscos cibernéticos.
Como uma empresa pode se proteger de ataques cibernéticos?
A proteção envolve gestão de riscos, treinamento de colaboradores, monitoramento contínuo, controles de acesso, planos de resposta a incidentes e implementação de boas práticas reconhecidas, como as previstas na ISO 27001.
O que é a ISO 22301?
A ISO 22301 é uma norma internacional voltada à continuidade dos negócios, permitindo que empresas mantenham ou recuperem operações essenciais durante crises ou interrupções.
Qual é a relação entre LGPD e segurança da informação?
A LGPD exige medidas técnicas e administrativas para proteger dados pessoais, tornando a segurança da informação um elemento fundamental da conformidade regulatória.
Por que gestores devem se preocupar com a cibersegurança?
Porque ataques cibernéticos podem gerar prejuízos financeiros, interrupção das operações, danos à reputação e problemas regulatórios, impactando diretamente os resultados do negócio.