15/10/2026 | Redator
Ciberataque em supermercados franceses acende alerta global: sua empresa está preparada para proteger operações críticas?
Quando um ataque virtual provoca um prejuízo real
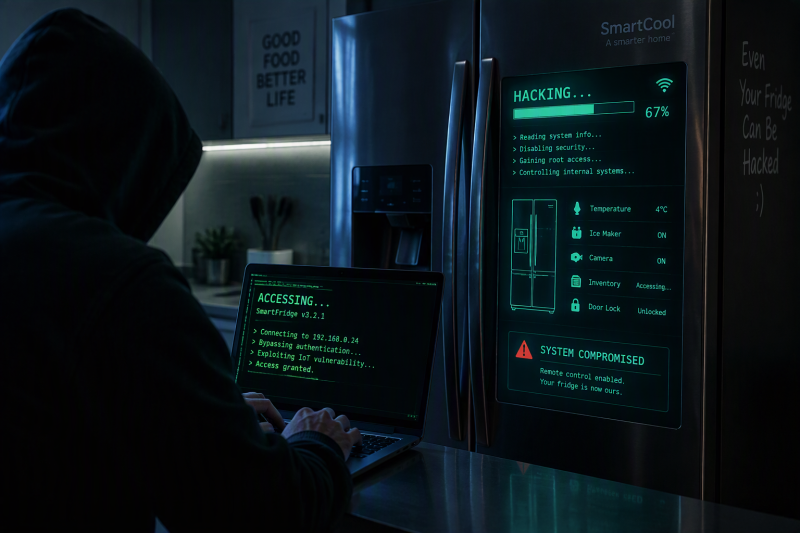
Durante muito tempo, os ciberataques foram associados ao roubo de dados, vazamento de informações e indisponibilidade de sistemas. Mas um incidente recente na França mostrou que os impactos podem ir muito além das telas dos computadores. Centenas de supermercados franceses tiveram seus sistemas de refrigeração comprometidos por hackers que assumiram o controle remoto dos equipamentos. O resultado foi surpreendente e alarmante: geladeiras e congeladores atingiram temperaturas extremamente elevadas, provocando a perda de toneladas de alimentos, interrupções operacionais e prejuízos que podem chegar a milhões de euros.
O caso chamou a atenção de autoridades europeias, especialistas em cibersegurança e empresas de diversos setores porque evidencia uma nova realidade: hoje, um ataque digital pode comprometer diretamente operações físicas essenciais.
Para organizações que dependem de sistemas conectados, automação, Internet das Coisas (IoT) e inteligência artificial, a mensagem é clara: a segurança da informação não é mais apenas uma preocupação da área de TI. Ela se tornou uma questão estratégica de continuidade do negócio.
O que aconteceu nos supermercados da França?
Segundo reportagem da BBC News Brasil, criminosos cibernéticos exploraram vulnerabilidades em sistemas utilizados para gerenciar remotamente equipamentos de refrigeração em supermercados.
O ataque teve como alvo um software fornecido pela empresa dinamarquesa Danfoss, amplamente utilizado para monitorar e controlar geladeiras e congeladores industriais.
Normalmente, esses equipamentos passam por ciclos automáticos de descongelamento durante a madrugada. Os invasores conseguiram alterar esse processo, mantendo os sistemas aquecidos por várias horas.
Entre os impactos relatados estavam:
- Temperaturas chegando a 50°C em algumas unidades;
- Perda total de alimentos refrigerados e congelados;
- Paralisação de equipamentos essenciais;
- Risco à segurança alimentar;
- Pequenos focos de incêndio em algumas instalações;
- Prejuízos financeiros significativos.
Redes como Carrefour, Intermarché, Netto, Monoprix, E.Leclerc e Coopérative U foram afetadas em diferentes níveis. Embora o incidente tenha ocorrido na França, ele serve como alerta para empresas em qualquer país que utilizam equipamentos conectados à internet.
O fim da fronteira entre o mundo digital e o físico
Esse episódio evidencia uma mudança importante no cenário de ameaças.
Antes, invasores buscavam principalmente:
- Roubar informações;
- Aplicar golpes financeiros;
- Instalar ransomware;
- Espionar organizações.
Hoje, os ataques também podem atingir equipamentos físicos conectados à rede.
Isso inclui:
- Sistemas de refrigeração;
- Equipamentos industriais;
- Linhas de produção;
- Sistemas elétricos;
- Sensores inteligentes;
- Sistemas prediais automatizados;
- Infraestruturas críticas.
Em outras palavras, quando um sistema operacional é atacado, não apenas os dados estão em risco. O funcionamento do negócio também pode ser comprometido.
É exatamente por isso que especialistas vêm alertando para a necessidade de integrar segurança cibernética, governança corporativa e gestão de riscos.
O perigo oculto dos sistemas desatualizados
Um detalhe importante destacado no caso francês foi a existência de equipamentos que utilizavam versões antigas de software. Essa situação é mais comum do que muitas empresas imaginam.Equipamentos industriais e sistemas de automação costumam permanecer ativos por muitos anos. Porém, ao longo do tempo, fabricantes deixam de fornecer atualizações de segurança para versões mais antigas. O problema é que os cibercriminosos conhecem essas vulnerabilidades.
Entre os principais riscos estão:
Falta de correções de segurança
Falhas conhecidas permanecem abertas e podem ser exploradas facilmente.
Infraestruturas legadas
Sistemas antigos geralmente não foram desenvolvidos para o nível de conectividade atual.
Gestão inadequada de acessos
Permissões excessivas aumentam o risco de comprometimento.
Ausência de monitoramento contínuo
Muitas organizações só descobrem uma invasão quando o prejuízo já aconteceu.
O caso dos supermercados franceses mostra como vulnerabilidades aparentemente pequenas podem gerar consequências enormes para a operação.
Quanto custa um ataque cibernético?
Quando falamos em segurança da informação, muitas empresas ainda enxergam apenas o risco de perda de dados.
Na prática, os danos podem ser muito maiores.
Um incidente desse tipo pode gerar:
Perdas operacionais
Produtos precisam ser descartados, processos são interrompidos e equipes passam a atuar em regime de contingência.
Danos financeiros
Além da perda direta de ativos, podem existir gastos com recuperação dos sistemas e contratação emergencial de especialistas.
Impacto na reputação
Clientes e parceiros tendem a perder confiança em empresas que demonstram fragilidades de segurança.
Consequências regulatórias
Dependendo do setor e da natureza da falha, podem ocorrer investigações, auditorias e sanções.
Por isso, organizações maduras tratam a segurança cibernética como investimento e não como custo.
Como a ISO 27001 ajuda a reduzir riscos cibernéticos
Diante de cenários como esse, cresce a importância de adotar padrões internacionalmente reconhecidos para gestão da segurança da informação.
A ISO 27001 é atualmente uma das normas mais relevantes nesse contexto.
Seu objetivo é ajudar empresas a identificar, controlar e reduzir riscos relacionados à informação e aos sistemas que suportam as operações.
Com a implementação da ISO 27001, a organização passa a contar com:
- Inventário de ativos críticos;
- Avaliação contínua de riscos;
- Controle de acessos;
- Gestão de vulnerabilidades;
- Monitoramento de incidentes;
- Planos de contingência e continuidade de negócios.
Mais do que uma certificação, trata-se de uma metodologia estruturada para fortalecer a resiliência organizacional.
O papel da governança e da compliance na prevenção de crises
Muitas empresas investem em tecnologia, mas negligenciam processos de governança.
Esse é um dos erros mais comuns observados durante auditorias e avaliações de maturidade organizacional. A tecnologia protege apenas parte do problema.
Sem regras claras, responsabilidades definidas e processos estruturados, a organização continua vulnerável.
Aqui se destaca a ISO 37301, norma internacional voltada para sistemas de gestão de compliance.
Ela ajuda empresas a:
- Cumprir requisitos regulatórios;
- Fortalecer a governança corporativa;
- Estruturar controles internos;
- Gerenciar riscos de forma consistente;
- Promover uma cultura de conformidade.
Em muitos casos, a diferença entre um incidente controlado e uma crise de grandes proporções está justamente na maturidade da governança corporativa.
Inteligência artificial também exige gestão responsável
À medida que tecnologias de inteligência artificial são incorporadas às operações empresariais, novas oportunidades e novos riscos surgem simultaneamente.
Modelos de IA estão sendo utilizados para:
- Automatizar processos;
- Analisar grandes volumes de dados;
- Monitorar operações;
- Tomar decisões preditivas.
No entanto, sem controles adequados, essas soluções podem gerar vulnerabilidades, erros operacionais e problemas regulatórios.
Por isso, organizações ao redor do mundo estão adotando a ISO 42001, primeira norma internacional voltada especificamente para Sistemas de Gestão de Inteligência Artificial.
A norma permite:
- Governança estruturada de IA;
- Avaliação de impactos;
- Gestão de riscos;
- Transparência dos processos;
- Conformidade regulatória;
- Uso ético da tecnologia.
Empresas que desejam inovar com segurança encontram na ISO 42001 um importante diferencial competitivo.
O que as empresas podem aprender com esse caso?
O ataque aos supermercados franceses deixou lições valiosas para qualquer organização.
1. Nenhum setor está imune
Se uma rede de supermercados pode ser afetada, qualquer empresa conectada também pode.
2. Segurança não é apenas uma questão tecnológica
Governança, compliance e gestão de riscos são tão importantes quanto ferramentas de proteção.
3. Sistemas antigos precisam de atenção
Infraestruturas legais costumam representar uma das maiores vulnerabilidades.
4. A continuidade do negócio depende da preparação
Ter planos de resposta pode reduzir significativamente os impactos de um incidente.
5. Certificações fortalecem a maturidade organizacional
Normas internacionais ajudam empresas a construir processos mais seguros e resilientes.
Como a Solarplex ajuda empresas a fortalecer sua resiliência
Diante de um cenário cada vez mais complexo, contar com uma abordagem estruturada faz toda a diferença. A Solarplex apoia organizações na implementação de programas de conformidade e certificação alinhados às melhores práticas internacionais, incluindo:
- ISO 27001 (Segurança da Informação);
- ISO 27701 (Privacidade da Informação);
- ISO 42001 (Gestão da Inteligência Artificial);
- ISO 37301 (Compliance);
- LGPD-CERT;
- ESG;
- Gestão de riscos corporativos;
- Governança organizacional.
O objetivo não é apenas conquistar uma certificação, mas construir uma cultura organizacional capaz de prevenir incidentes, responder rapidamente a crises e proteger ativos estratégicos.
Conclusão
O ataque que comprometeu centenas de supermercados na França demonstra que a cibersegurança deixou há muito tempo de ser um tema exclusivamente tecnológico.Hoje, ela está diretamente ligada à continuidade dos negócios, à confiança dos clientes e à capacidade de uma organização operar em um ambiente cada vez mais conectado.
Empresas que investem em gestão de riscos, compliance, governança e certificações como ISO 27001, ISO 37301 e ISO 42001 saem na frente porque transformam segurança em estratégia.
A grande reflexão deixada pelo caso francês é simples: sua empresa está preparada para evitar que um problema digital se transforme em uma crise operacional?
FAQ
O que aconteceu nos supermercados da França?
Hackers invadiram sistemas de refrigeração conectados à internet e alteraram a temperatura de geladeiras e congeladores, causando a perda de alimentos e prejuízos milionários.
Como um ataque cibernético pode afetar equipamentos físicos?
Dispositivos conectados, como sistemas IoT e equipamentos industriais, podem ser controlados remotamente quando apresentam vulnerabilidades de segurança.
O que é a ISO 27001?
É uma norma internacional para gestão da segurança da informação que ajuda organizações a identificar, proteger e monitorar ativos críticos.
Como a ISO 42001 contribui para a segurança empresarial?
A norma estabelece diretrizes para gestão responsável da inteligência artificial, reduzindo riscos e fortalecendo a governança.
Por que investir em certificações corporativas?
As certificações aumentam a maturidade dos processos, fortalecem a gestão de riscos e demonstram compromisso com boas práticas reconhecidas internacionalmente.


