17/11/2026 | Redator
Um passo importante para a maturidade da proteção de dados no Brasil
A proteção de dados deixou de ser apenas uma exigência legal para se tornar um diferencial competitivo. Em um cenário cada vez mais globalizado, empresas que demonstram compromisso com privacidade, governança e segurança da informação conquistam mais confiança do mercado, atraem novos negócios e reduzem riscos regulatórios.
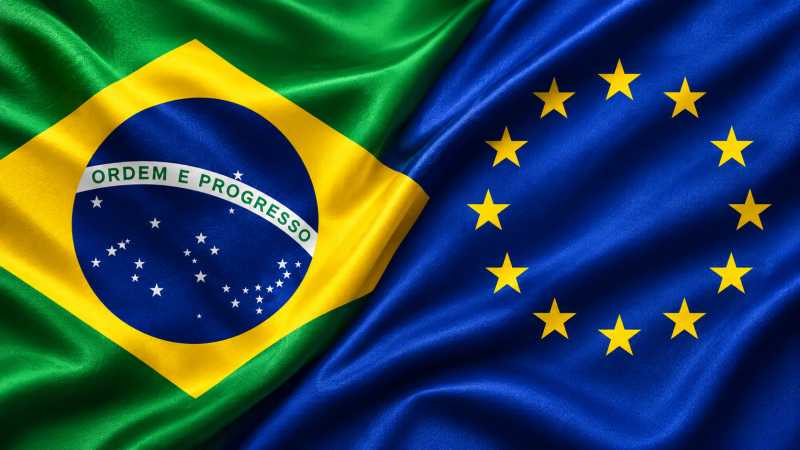
Recentemente, a Autoridade Nacional de Proteção de Dados (ANPD) anunciou um marco importante para o país: Brasil e União Europeia avançaram no reconhecimento mútuo de adequação em proteção de dados pessoais. A notícia representa mais do que um alinhamento regulatório. Ela reforça a credibilidade do ambiente brasileiro de proteção de dados e abre novas oportunidades para organizações que atuam ou desejam atuar em mercados internacionais.
Mas o que isso significa na prática? E como as normas ISO podem apoiar as empresas nesse novo cenário?
O que é adequação em proteção de dados?
O conceito de adequação está relacionado ao reconhecimento de que um país possui nível adequado de proteção de dados pessoais, garantindo direitos, mecanismos de segurança e instituições capazes de proteger as informações dos cidadãos.
Na prática, quando um país é considerado adequado, a transferência internacional de dados entre organizações de diferentes jurisdições se torna mais simples e segura, reduzindo barreiras regulatórias e aumentando a confiança entre parceiros comerciais.
No contexto da União Europeia, esse processo está previsto no Regulamento Geral sobre a Proteção de Dados, conhecido mundialmente como GDPR (General Data Protection Regulation).
O GDPR estabelece regras rigorosas para a proteção da privacidade dos cidadãos europeus e exige cuidados especiais quando informações pessoais são transferidas para outros países.
O que anunciou a ANPD?
A ANPD divulgou que Brasil e União Europeia deram mais um passo no processo de reconhecimento mútuo de adequação em proteção de dados pessoais.
Esse movimento demonstra que o Brasil vem consolidando sua estrutura regulatória por meio da Lei Geral de Proteção de Dados (LGPD) e do trabalho desenvolvido pela própria ANPD desde sua criação. O objetivo é facilitar fluxos internacionais de dados, ampliar relações comerciais e fortalecer a cooperação entre as duas regiões.
Embora o processo ainda envolva análises técnicas e institucionais, o avanço já é visto como um importante reconhecimento da evolução brasileira em temas relacionados à privacidade e proteção de dados.
Por que isso é importante para as empresas brasileiras?
Muitas organizações ainda enxergam a LGPD apenas como uma obrigação legal. No entanto, a proteção de dados tornou-se um componente estratégico dos negócios.
Empresas que lidam com clientes, fornecedores, parceiros ou operações internacionais precisam demonstrar que adotam práticas robustas de segurança da informação e governança de dados.
O avanço na relação entre Brasil e União Europeia pode trazer diversos benefícios:
Maior facilidade para negócios internacionais
Empresas que prestam serviços para organizações europeias poderão enfrentar menos barreiras relacionadas à transferência internacional de dados.
Isso é especialmente relevante para setores como:
- Tecnologia da informação;
- Software e SaaS;
- Recursos humanos;
- Marketing digital;
- Saúde;
- Finanças;
- Comércio eletrônico;
- Consultorias especializadas.
Aumento da confiança do mercado
Clientes e parceiros tendem a valorizar fornecedores que demonstram maturidade em privacidade e segurança da informação.
Em muitos processos de contratação, especialmente em grandes empresas multinacionais, já é comum a exigência de evidências relacionadas à governança de dados.
Redução de riscos regulatórios
Uma estrutura sólida de proteção de dados ajuda as organizações a prevenir incidentes, minimizar impactos financeiros e reduzir riscos associados a sanções regulatórias.
Como a LGPD se conecta ao GDPR?
A LGPD foi fortemente inspirada no GDPR europeu.
Embora existam diferenças entre as duas legislações, elas compartilham diversos princípios fundamentais, como:
- Transparência;
- Finalidade do tratamento de dados;
- Necessidade;
- Segurança;
- Responsabilização;
- Prestação de contas;
- Direitos dos titulares.
Esse alinhamento facilita a criação de programas de privacidade compatíveis com padrões internacionais, tornando as empresas brasileiras mais preparadas para atuar em mercados globais.
No entanto, apenas conhecer a legislação não é suficiente.
As organizações precisam transformar requisitos legais em processos, controles, indicadores e práticas efetivas de gestão.
É justamente nesse ponto que as normas ISO ganham relevância.
O papel da ISO 27001 na proteção de dados
Quando falamos em proteção de dados, uma das normas mais importantes é a ISO 27001.
Reconhecida internacionalmente, ela estabelece requisitos para a implementação de um Sistema de Gestão da Segurança da Informação (SGSI).
Seu objetivo é proteger três pilares fundamentais:
- Confidencialidade;
- Integridade;
- Disponibilidade das informações.
Ao implementar a ISO 27001, as empresas passam a adotar uma abordagem estruturada para identificar riscos, tratar vulnerabilidades e fortalecer controles de segurança.
Entre os benefícios estão:
- Gestão de riscos mais eficiente;
- Redução da probabilidade de incidentes;
- Maior controle sobre informações sensíveis;
- Melhoria da imagem institucional;
- Aumento da confiança de clientes e parceiros.
Para organizações que tratam dados pessoais, a ISO 27001 representa uma base sólida para atender às diversas exigências da LGPD.
Como a ISO 27701 complementa a estratégia de privacidade
Enquanto a ISO 27001 é focada na segurança da informação, a ISO 27701 amplia esse escopo para a gestão da privacidade.
Ela funciona como uma extensão da ISO 27001, adicionando controles específicos para proteção de dados pessoais.
A norma ajuda organizações a:
- Estruturar programas de privacidade;
- Definir responsabilidades;
- Gerenciar consentimentos;
- Atender direitos dos titulares;
- Controlar transferências internacionais de dados;
- Demonstrar conformidade regulatória.
Em um cenário de maior aproximação entre Brasil e União Europeia, a ISO 27701 torna-se uma ferramenta estratégica para empresas que desejam demonstrar compromisso com as melhores práticas globais de privacidade.
Outras normas ISO que fortalecem a governança corporativa
Além das normas diretamente ligadas à segurança e privacidade, outras certificações podem contribuir significativamente para a conformidade regulatória.
ISO 37301
Focada em sistemas de gestão de compliance, a norma auxilia organizações a desenvolver políticas, processos e controles voltados para conformidade legal e ética.
ISO 31000
Fornece diretrizes para gestão de riscos, permitindo identificar ameaças, avaliar impactos e definir estratégias de mitigação.
ISO 9001
A principal norma mundial de gestão da qualidade ajuda a estruturar processos organizacionais, melhorar controles internos e fortalecer a cultura de melhoria contínua.
Quando utilizadas de forma integrada, essas normas contribuem para a construção de organizações mais resilientes, confiáveis e preparadas para atender exigências regulatórias nacionais e internacionais.
O futuro da proteção de dados será cada vez mais global
A tendência mundial aponta para um cenário de crescente integração entre regulamentações de privacidade. Questões relacionadas à inteligência artificial, computação em nuvem, transferência internacional de dados e cibersegurança estão exigindo níveis cada vez maiores de governança e responsabilidade das organizações. Nesse contexto, não basta reagir às exigências legais quando surgem.
Empresas que adotam uma postura preventiva, estruturam sistemas de gestão robustos e investem em certificações reconhecidas internacionalmente estarão em posição privilegiada para aproveitar novas oportunidades de negócio. A adequação entre Brasil e União Europeia é um exemplo claro desse movimento. Quanto mais alinhadas estiverem às melhores práticas globais, maiores serão as chances de competitividade das organizações brasileiras.
Conclusão
O avanço no reconhecimento mútuo de adequação em proteção de dados entre Brasil e União Europeia reforça a evolução da maturidade regulatória brasileira e sinaliza novas oportunidades para empresas que atuam em mercados nacionais e internacionais.
Mais do que cumprir a LGPD, as organizações precisam construir uma cultura consistente de governança, privacidade e segurança da informação. E é justamente nesse ponto que normas como ISO 27001, ISO 27701, ISO 37301, ISO 31000 e ISO 9001 se tornam importantes aliadas.
Ao adotar sistemas de gestão estruturados, as empresas não apenas fortalecem sua conformidade regulatória, mas também aumentam sua credibilidade, reduzem riscos e se posicionam de forma mais competitiva em um mercado cada vez mais exigente e conectado.
Como a Solarplex pode ajudar
A Solarplex atua apoiando organizações na implementação, manutenção e melhoria de sistemas de gestão baseados em normas ISO, ajudando empresas a transformar requisitos regulatórios em processos eficientes, auditáveis e alinhados às melhores práticas internacionais.
Se sua empresa busca fortalecer a governança, proteger dados pessoais e avançar em direção à certificação de normas como ISO 27001 e ISO 27701, este é um excelente momento para avaliar a maturidade dos seus processos e preparar sua organização para os desafios do futuro.


